J’ai récemment découvert le site “taken.” qui affiche au fur et à mesure toutes les informations que votre navigateur lui envoie. Je vous invite à tenter l’expérience, ça ne prend que quelques minutes :
Dès les premières secondes qui suivent votre arrivée sur la page, votre ordinateur lui a envoyé votre localisation approximative et les détails de votre machine : navigateur, système d’exploitation, taille de l’écran, langues et police d’écriture installées, etc.
Chacune de ces informations peut être utilisée de façon légitime, pour adapter un site internet à la personne qui le visite par exemple, mais mises bout à bout elles peuvent servir à vous identifier de manière unique.
Aujourd’hui, je lis dans Ars Technica qu’un chercheur a découvert chez AliExpress un bout de code qui demande au navigateur internet de générer un son (inaudible pour les humains) tout en mesurant la façon dont il est créé, et que les légères différences d’un ordinateur à l’autre pourraient être utilisées pour identifier la personne qui demandait la page.
“Inaudible sounds used to fingerprint browsers catch AliExpress red-handed”, https://arstechnica.com/security/2026/08/aliexpress-caught-fingerprinting-visitors-after-sending-inaudible-sounds-to-browsers/
Je n’avais entendu (ha !) parler de cette technique qui semble assez baroque, mais en poursuivant la lecture de l’article j’apprends que c’est en fait une façon complètement dépassée d’identifier les personnes et que les navigateurs modernes masquent désormais les détails de la génération audio, rendant cette astuce obsolète.
J’ai alors repensé à une autre page, vue sur le site de la CNIL il y a quelques années[1] : « Vos traces… – découvrez comment vous êtes pistés sur internet »
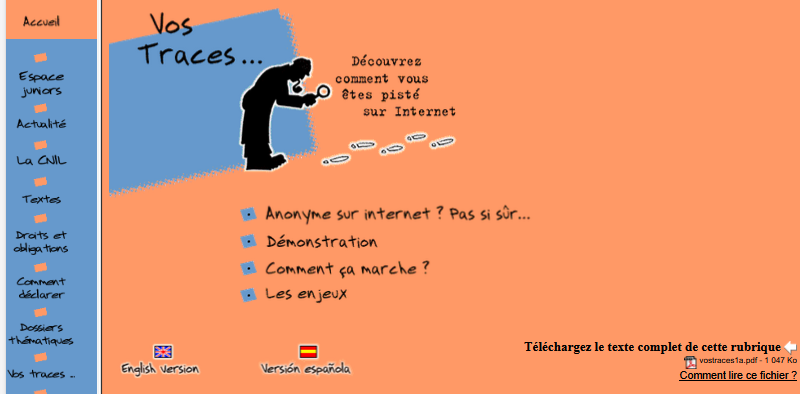
Son contenu, préservé par l’Internet Archive, est presque touchant par sa simplicité :
Saviez vous que l'adresse IP de votre machine est : (…)
et que votre adresse DNS est : (…)
Nous pouvons voir que votre ordinateur utilise : (…) comme système d'exploitation. Votre navigateur est : (…)
Pour accéder à cette page, vous avez cliqué sur un lien situé à l'adresse suivante : (…)
– https://web.archive.org/web/20000511223737/http://www.cnil.fr/traces/index.htm
De retour en 2026 l’article d’Ars Technica cite Matthew Callaghan, le chercheur qui a découvert le code caché sur la page d’AliExpress, et liste le reste des techniques utilisées par AliExpress pour identifier ses utilisateurs/trices :
- rendu de canvas et toDataURL()
- informations sur le moteur de rendu WebGL, ses extensions, et précision des shaders
- sortie de l'oscillateur et de l'analyseur audio
- dimensions de l'écran et de la fenêtre
- “pixel ratio” de l'appareil
- nombre de processeurs, mémoire vive installée
- liste des extensions intallées sur le navigateur
- formats audio et vidéo pris en charge
- comportement WebRTC
- temps de réponse du navigateur
- déplacement de la souris, pression sur l’écran tactile, changement de page et défilement
- mouvements et orientation de l'appareil
- propriétés couramment associées à l'automatisation du navigateur
Pourquoi est-ce qu’un site marchand aurait besoin de vous identifer aussi précisement et d’une façon aussi dissimulée ? Je suppose qu’ils se justifieraient en disant que c’est pour lutter contre la fraude, ou pour « personnaliser » et « améliorer l’expérience ».
Mais on sait pourquoi. Il y a quelque chose de pourri sur le Web moderne, où les idéaux de communication et de partage d’information sont relégués au second plan, où on construit une machine d’hypersurveillance pour vous inciter à cliquer sur des pubs.
C’était il y a… 26 ans 😅
Et oui, le site utilise l’expression « autoroutes de l’information » 💖 ↩︎